生成AIの進化に伴い、企業が備えるべきセキュリティリスクも変わっています。業務の効率化を支えるAIが、攻撃する側の手段にもなるなか、企業にはどのような備えが必要なのでしょうか。
AIにはどこまで操作を任せてよいのか。限られた予算で何から対策し、管理の責任を誰が担うべきなのか。今回は、アルサーガパートナーズ株式会社 コンサルティング本部の石黒元洋氏に、最近のサイバー攻撃や情報漏えい事案、企業のAIガバナンス導入事例をもとに、優先すべき対策と、活用のスピードと安全性を両立する仕組みづくりを伺いました。
石黒元洋氏 プロフィール
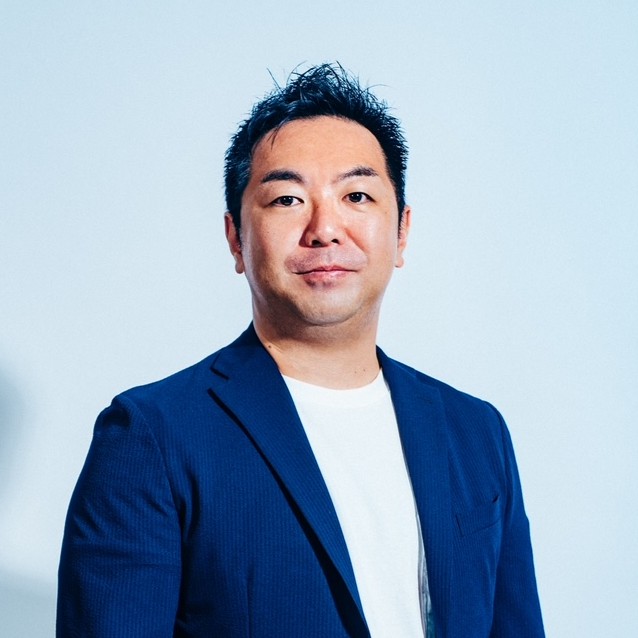
アルサーガパートナーズ株式会社 コンサルティング本部 Data&AI Security Div. Division Manager/Principal Security Strategist。千葉大学法経学部経済学科卒。2013年に外資系総合コンサルティング会社へ入社し、2017年からセキュリティ領域を担当。認証・認可やID管理を中心とするデジタルアイデンティティ領域で、構想・要件定義から導入までを手がけ、2023年から日本リージョンのIGA(Identity Governance & Administration)領域をリード。2024年12月にアルサーガパートナーズへ参画し、セキュリティ戦略の策定やAIガバナンスの強化支援など、より幅広い領域を担当。
アルサーガパートナーズ株式会社
アルサーガパートナーズ株式会社は、2016年に設立された、コンサルティングとシステム開発を手がける日本発の総合ファームです。ビジネス・テクノロジー分野のコンサルティングをはじめ、AI開発、システム・アプリケーション開発、Web制作・マーケティングまで幅広く展開しています。
データ・AIの活用を中心に、企画・戦略構想からシステムの開発・運用までを支援しています。AIの導入やAIを使ったシステムの構築に加え、社内データを安全かつ効果的に活用するための支援や、それらを支えるセキュリティ対策にも取り組んでいます。
AIセキュリティは、経営・事業・法務にまたがる課題へ
これまでのご経歴と、現在担当されている領域を教えてください。
石黒氏「もともとはシステムエンジニアとしてキャリアを始めました。その後、セキュリティ部門の立ち上げをきっかけに異動し、以降はデジタルアイデンティティという領域を中心に担当してきました。具体的には、認証や認可、社内のID管理などです。
例えば、誰がシステムにアクセスしているのか、その人にどこまでの操作を認めるのか、といったことです。構想策定や要件定義といった上流工程から、ID管理基盤の導入や認証基盤の設定まで、一通り経験してきました。アルサーガパートナーズへの参画後は、その領域に加え、AIを社内で使っていくときにどのようなリスクがあるのか、それをどう下げていくのかという相談にも対応しています。
AIの領域でも、これまでの経験を生かせる部分があります。AIエージェントが人の代わりに動くのであれば、誰の権限で動いているのか、認証や認可をどうするのかという管理が必要になります。そこはまさにデジタルアイデンティティの中心にある領域なので、これまでの知識が生きていると感じています。」
AIに関する相談では、従来のセキュリティ支援とどのような違いを感じていますか。
石黒氏「ご相談をいただく相手の広がりを感じています。以前、セキュリティを担当していたときは、情報システム部門やリスク管理部門の方と話すことが中心でした。現在は、経営層や事業部門、法務部門とも話す機会が増えています。
例えば経営層では、AIを推進する役割を持ちながら、CIOやCISOも兼務している方がいらっしゃいます。AIを使って事業を進めることと、リスクを管理することの両方を担当しているので、攻めと守りをどのように考えるかが相談のテーマになります。
事業部門が主体となってAIを導入するのであれば、活用とともに、それ以外の部門でもリスクを考える必要があります。そうした点で相談を受けることもあります。
また、特に印象に残っているのが法務部門です。AIを使ううえでの責任や、どのようなデータを取り込んでよいのか、プライバシーはどうか、海外の規制はどうか、といった判断が必要になります。従来の情報システムの導入と比べても、法務の方に関わっていただく場面が多くなっていると感じています。」
情報漏えいだけでは捉えきれない、AI活用のリスク
経営層が見落としがちなリスクには、どのようなものがありますか。
石黒氏「いくつかありますが、一つはAIエージェントが意図しない動きをしてしまうリスクです。例えばメールでは、送信する権限まで与えると、文章を作るだけでなく、実際に外部へ送るところまでできてしまいます。エージェントが操作したことや、作業した結果に対して、誰が責任を持つのか。そこまで考えられている企業は、まだ少ないのではないかと思っています。
もう一つは、使う人のAIリテラシーです。情報システム部門の方だけでなく、これまでITをあまり扱ってこなかった事業部門の方もAIを使うようになっています。そうすると、ハルシネーションを十分に理解しないまま、出てきた情報をそのまま使ってしまう、といったこともあります。
最近は、プログラミングに詳しくない方でもアプリを作れるようになりました。ただ、画面が動き、見た目が整っていても、安全面が保証されているかは別問題です。実際に、安全が十分に確認できない未認可のアプリケーションがどんどんできてしまうことで、困っている経営層の方もいらっしゃいます。
また、責任あるAIという観点もあります。社内でどのような目的でAIを使っているのか、どのように使われているのかを把握することです。海外の規制への対応も含めて、経営層として見落としてはいけないポイントだと思います。
最後に、コストもあります。何でも高性能なモデルを使えばいいと思っていると、使い続けるうちに費用が膨らんでしまいます。外部のAIサービスは、いつ価格が上がるか分からないという面もあります。ローカルで動かすAIをどう組み合わせるか、コストが上がって今のAIを使えなくなったらどうするか。そうした事業継続のところまで考えておく必要があると思っています。」
リスクを避けようとすると、AIの利用を厳しく制限する方向に寄ってしまいませんか。
石黒氏「私が担当している企業では、禁止か放任か、どちらかに大きく寄っているケースはそれほど多くありません。ただ、個人的には、全面的に利用を禁止するのは、適切ではないと思っています。今は個人のアカウントでも生成AIを使えてしまうので、会社が禁止しても、誰かが使ってしまう可能性はあります。そのため、会社として利用を認めるAIツールを用意し、『こちらを使ってください』と明確に伝えるべきだと思います。
実際には、ルールが全くないというより、最低限のルールはあるけれど、それが形骸化している企業が多いと感じます。決めたルールを周知して、守ってもらうための活動を継続的に行わないと、十分に機能しません。
企業向けの契約をしていても、すべてのリスクが解消されるわけではありません。AIエージェントから別のシステムに接続してよいのか、メールを外部に送る権限まで与えてよいのか、といった使い方のリスクは残ります。
一方で、規模の小さい企業では、企業向けの契約をすること自体が難しい場合もあります。それでも、設定を見直したり、使うためのルールを作って周知したりすることで、セキュリティの水準を上げられる部分はあります。会社の規模に応じて、どこまで利用や操作を認めるのかを具体的にしていくことが必要だと思います。」
ガバナンスを整えることが、AI活用のスピードにつながる
セキュリティやガバナンスに取り組むことで、企業にはどのような利点がありますか。
石黒氏「弊社では、企業の方とセキュリティの話をするとき、AI活用のスピード感を落とさずに、どうAIリスクを下げていくのか、という観点からお話しすることが多いです。セキュリティを、AI活用を進めるうえでボトルネックにするのではなく、スピードを出すためのガードレール、土台として考えていただきたいと思っています。
例えば、社内でどのようなAIを使っているかを把握してみると、ある部署ではAという議事録ツールを使い、別の部署ではBという議事録ツールを使っていて、両方にお金を払っている、といったことが見えてきます。その状況が分かれば、ツールを統一できないか検討できます。
また、同様の業務について、別の部署で成果が出ているモデルや使い方を共有することもできます。そうすると、モデルのコストの最適化にもつながりますし、AIの企画や開発を効率よく進めることにもつながると思います。
注意点を伝えて各部署に任せる状態から、もう一歩踏み込み、利用実態を把握するということです。ガバナンスを整えることには、リスクを抑えるだけでなく、こうした活用面のメリットもあると思っています。」
限られた予算の中で、対策の優先順位はどう決めればよいのでしょうか。
石黒氏「まず、会社によって守らなければいけない情報は異なります。個人情報を持っている会社もあれば、個人情報はあまり使わないけれど、機密性の高いロケットの設計図を持っている会社もあるかもしれません。何が起こると、その会社にとって大きなダメージになるのかを考える必要があります。
同じ業種であっても、会社が注力している事業によって、リスクとして取り上げるポイントは変わります。そのため、まずはフレームワークを使ってリスクを洗い出し、その中で何を重視するかを企業の方と話し合っています。そのうえで、そのリスクを下げるためにどのような施策があるかを考えていきます。
また、リスクの大きさだけで優先順位を決めるわけではありません。病気に例えると、重い病気でも治療薬がない場合と、比較的軽い病気で容易に治療できる場合があるとします。そのとき、簡単に対策できるものを先にやっておけば、そのリスクは下げられます。
リスクが実際に起こりそうか、対応策があるか、容易に対応できるか。こうした点も踏まえ、予算や費用対効果との兼ね合いで、どれから着手するかを選んでいく進め方になると思います。」
OneTrustの導入で、情報システムと法務の審査をつなぐ
OneTrustのAIガバナンス機能を導入した事例について、背景と導入前の課題を教えてください。
石黒氏「導入したのは、AIの積極的な活用をグループ全体で推進している国内の大手企業です。EU AI ActをはじめとするAI関連法規への感度も高く、AI利用に伴うリスクを早い段階から認識していました。
そのうえで同社は、システム利用における社内のガバナンス統制と審査プロセスの効率化を目指していました。EU AI Act等のAI関連法規の改正を審査プロセスに反映させ、社内でのAIシステム利用に伴うリスクを把握・管理するため、AIガバナンスツールの導入を検討していたのです。また、情報システム部門と法務部門が別々に審査を行っており、審査に関する知見が属人化していることも課題となっていました。
そこで、日本で初めてOneTrustのAIガバナンス機能を導入し、情報システム部門と法務部門が一つのプラットフォーム上で審査できる仕組みを構築しました。」
関連資料:アルサーガパートナーズによるOneTrustのAIガバナンス機能の日本初導入発表(日本初は、同機能が日本国内の企業に初めて導入された事例を指します)
導入後は、実際の業務がどのように変わったのでしょうか。
石黒氏「情報システム部門と法務部門が、一つの流れで審査できるようになりました。AIに限らず、システム導入の審査全体を、そこで受け付けるようにしています。
大きな変化の一つは、今まで担当者だけに閉じていたやり取りが、プラットフォーム上に残ることです。別の担当者でも、どのようなやり取りをしていたのかを確認できます。
例えば法務の方からすると、情報システム部門がどのような判断で承認したのか、以前は見えていませんでした。導入後は、承認の理由や確認した項目の履歴を見ながら、法務の観点でチェックできるようになります。
これまでは、その裏側で『これはどうなっていますか』という確認のやり取りが発生していました。そこにかかっていた時間が削減でき、効率化につながっていると思います。また、OneTrustが保有する審査テンプレートを活用することで、EU AI Act等の法律に合わせた審査もできるようになりました。」
仕組みをつくる中で、特に時間がかかったのはどの部分ですか。
石黒氏「OneTrust導入において一番時間がかかったのは、審査時に利用する評価シートの作成です。OneTrustには、EU AI Actやその他のAI関連法規に基づく評価テンプレートが用意されており、網羅性を重視した内容となっています。一方、日本にはEU AI Actのように制裁規定を含めてAIを包括的に規制する法律がまだないこともあり、日本企業にとっては質問が細かすぎたり、システムオーナー側で回答が難しかったりする項目も多いのが現状です。
そのため、企業としてシステム導入時にどの項目を確認し、そこからどのようなリスクを起票して、どうコントロールしていくのか。これらを整理し、確定するところに一番時間がかかりました。」
人とシステムを組み合わせる「Wガードレールモデル」
提唱されている「Wガードレールモデル」とは、どのような考え方ですか。
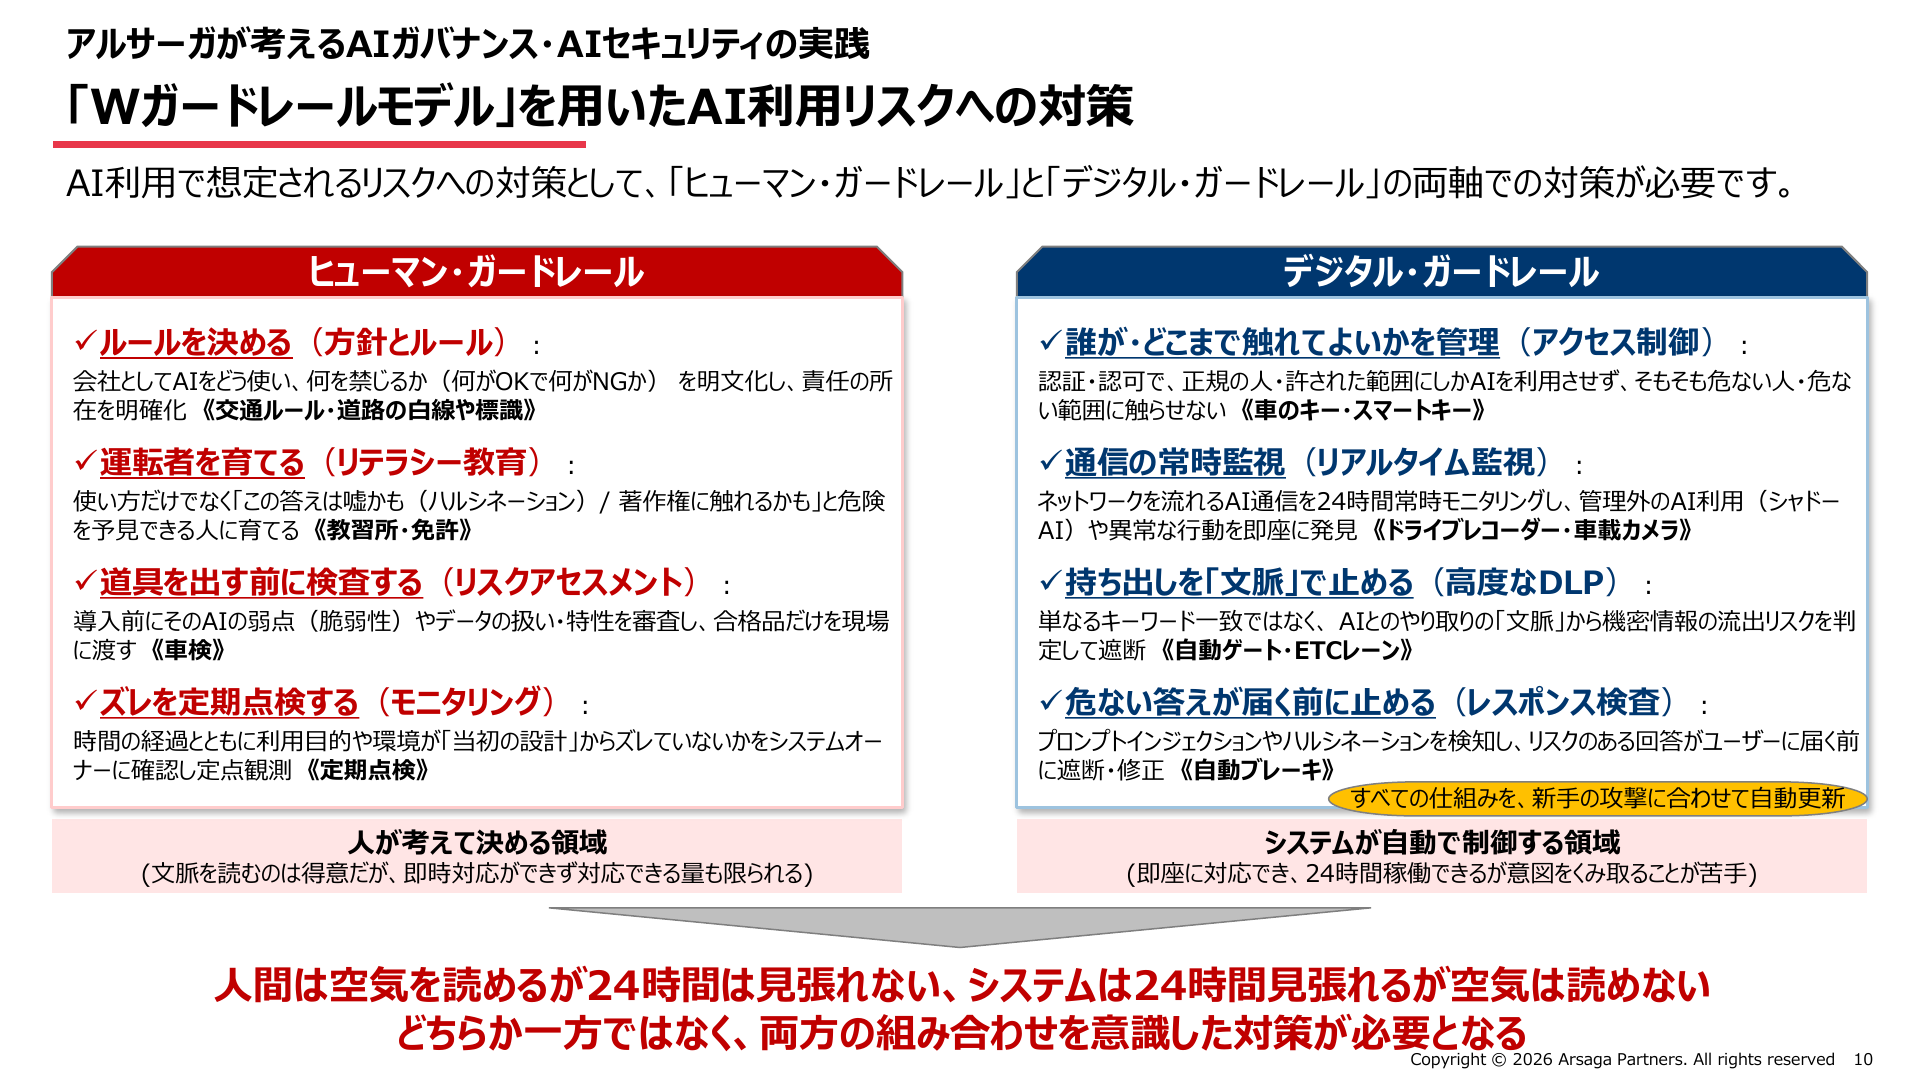
石黒氏「セキュリティやガバナンスの対策を、人による対応が必要な『ヒューマン・ガードレール』と、システムで制御する『デジタル・ガードレール』の二つに分けて考えるものです。
例えば、利用ルールを守ることや、AIの利用目的が適切かを判断することには、人の関与が必要です。一方、アクセス権限の管理や通信の監視、データの持ち出しの検知などは、システムを使って制御できます。
人は個別の事情を踏まえて判断できますが、24時間見張り続けることはできません。システムは常時監視できますが、文脈に応じた柔軟な判断には限界があります。それぞれの得意なところを組み合わせることが大切です。
このモデルは、書かれた対策をすべて順番に導入するためのものではありません。自社が重視するリスクに対して、人やルールで対応するのか、システムで制御するのかを整理するための枠組みです。」
AIエージェントの時代に問われる、権限と管理責任
AIエージェントを使う場合、従来のアイデンティティ管理とは何が変わるのでしょうか。
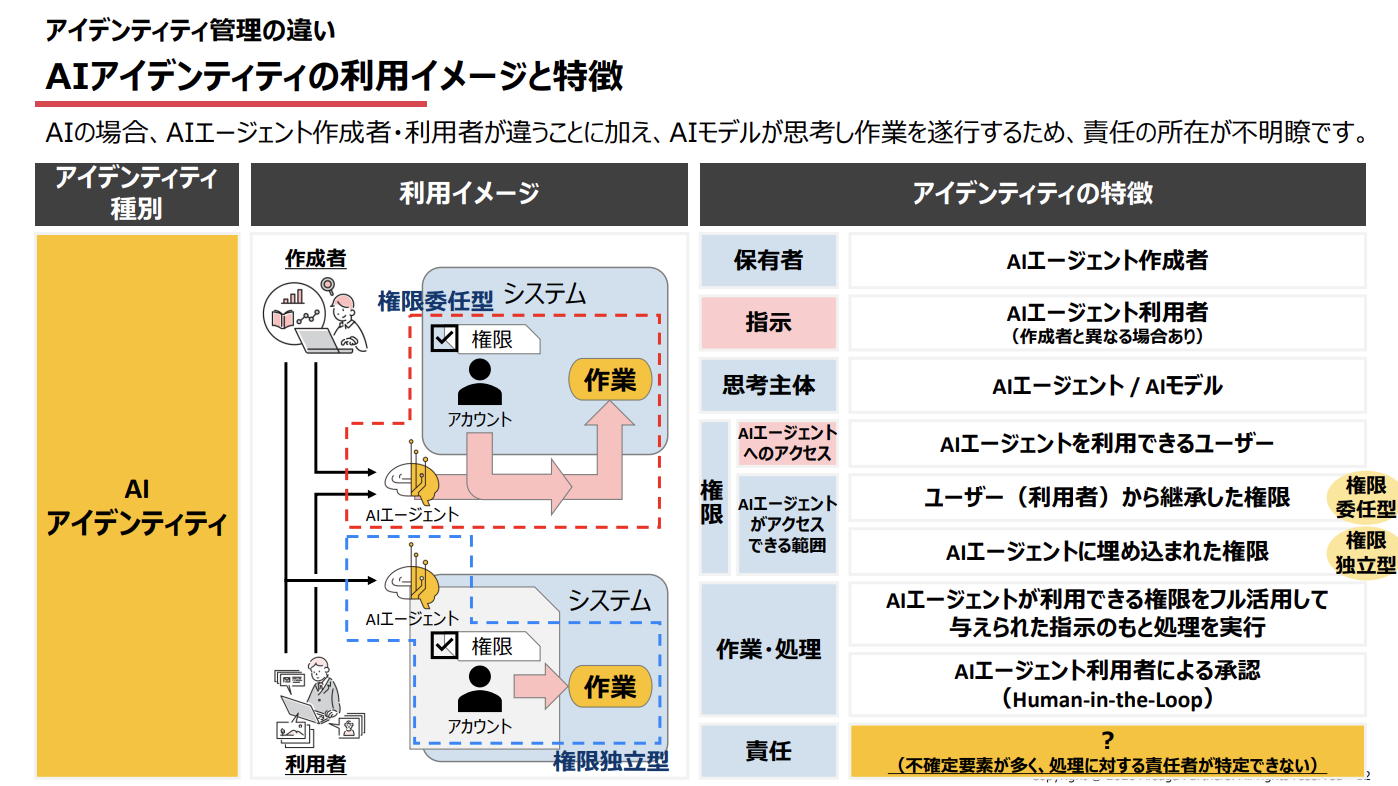
石黒氏「従来のアイデンティティ管理では、主に人に紐づくアカウントと、人に紐づかないアカウント(Non-Human Identity:NHI)に分けて説明されることが多いです。人に紐づくアカウントは、基本的に所有者本人が利用します。一方、NHIはあらかじめ決められた処理に組み込まれており、実行する処理内容も決まっているケースが多く、対象となるシステムや処理のオーナーが管理します。そのため、いずれのアカウントも、責任の所在が明確になっているケースがほとんどでした。
一方で、AIエージェントはその両方の性質を持つだけでなく、AI特有の項目についても考慮する必要があります。そのため、従来のアイデンティティ管理の考え方を発展させ、『AIアイデンティティ管理』という新たな視点で管理していく必要があると思っています。作った人が自分で使うだけなら、まだ分かりやすいと思います。ただ、作成者以外の人が使うこともありますし、そのエージェントが別のシステムへ接続するときに、誰の権限を使っているのかという問題も出てきます。
さらに、処理の内容を判断するのはAIです。作った人自身も想定していなかった動きをすることがあると、そのエージェントの行動について、誰が責任を負うのかという話になります。作る人と使う人が違う、実際に使う権限も違うかもしれない。そこに、これまでのアカウント管理とは違う難しさがあると思います。」
その管理を、情報システム部門だけで担うことはできるのでしょうか。
石黒氏「従来のシステムは、情報システム部門が中央で管理する部分が大きかったと思います。ただ、各部署でAIエージェントを数多く作るようになると、そのやり方だけでは立ち行かなくなってくるのではないかと思っています。
AIエージェントの利用目的や、付与されている権限が適切かどうかを定期的に棚卸ししたり、AIエージェントに対するアクセス権を管理したりする必要があります。ただ、こうした作業を情報システム部門やセキュリティ部門が、従来のシステムと同じように中央集権的に担うことは難しいと考えています。
そのため、AIエージェントの実際の管理業務は、業務部門側が担っていくことが重要です。情報システム部門やセキュリティ部門が全社的なルールや管理プラットフォームを整備し、業務部門が日常的な管理を担う。こうした役割分担を明確にすることが、AI時代のアイデンティティ管理において求められると思います。」
攻撃側もAIを使う時代に、企業が見直すべき備え
昨今、企業へのサイバー攻撃や情報漏えいが相次いでいます。攻撃する側もAIを使っているのでしょうか。また、企業はどのような点に注意して対策すべきか教えてください。
石黒氏「AIは関係していると思います。攻撃する側もAIを使っていますし、攻撃の自動化も進んでいると考えています。
例えば、サービスの脆弱性が見つかって、それを使って攻撃するためのコードを書くとします。これまでは、そのコードを書いてから攻撃していたのが、AIで作成できるようになると、攻撃までの時間が短くなります。守る側は修正プログラムを適用する必要がありますが、それが間に合わずに侵入されてしまうこともあると思います。この点では、いかに素早く対応するかが重要になります。
一方で、もう一つあるのが、放置されていたアカウントなどを見つけられて、悪用されるケースです。これは、適切に管理することで対策できる部分だと思っています。新しい脆弱性への対応も必要ですが、それと同時に、自社で管理できるアカウントや認証情報のところも見ていく必要があります。」
最近起きている顧客情報の流出について、特に問題だと感じる点はありますか。
石黒氏「あるカーシェアリング企業の事例では、サービスを退会したユーザーの情報も企業側が保持したままになっており、そのデータも漏えいの対象に含まれていました。この点はまさに、社内のデータガバナンスに関わる問題だと思います。
保管する必要がなくなった情報を残していないか、不要になった情報を削除するルールができているか。こうした管理ができていれば、漏れずに済んだ情報もあったのではないか、ということです。
そのため、攻撃を防ぐための対策とあわせて、自分たちの会社にどのようなデータが残っているのか、そのデータを保管しておく必要があるのかも、見ていくことが大事だと思います。」
企業がすぐに見直せる対策として、アカウント管理では何が重要ですか。
石黒氏「例えば、退職者や休職者など、普段利用しないアカウントが有効な状態で残っていたり、強い権限を持つ管理者アカウントのパスワードがExcelに保存され、チーム内で共有されていたりするケースがあります。こうした問題は、すぐに対策を講じることができます。
最初に侵入されたアカウントの権限が弱くても、そのアカウントで見られる場所に、管理者のIDとパスワードが書かれたファイルがあったらどうなるか。それを使って、もっと大きな権限を取られてしまうおそれがあります。侵入後に、盗んだ認証情報などを使ってネットワーク内の別の端末やシステムへ移動していくことを『ラテラルムーブメント(横展開)』といいます。より強い権限を得る『権限昇格』と組み合わさることで、被害が広がるおそれがあります。こうした攻撃は個人情報の漏えいだけでなく、ランサムウェアやマルウェアによる攻撃など、さらに深刻な被害につながるおそれがあるのです。
アカウントの適切な管理は、自社で実行できる対策だと思っています。管理者の権限も普段から使える状態にしておくのではなく、どう管理するかを見直していく。新しい脆弱性への対応とは別に、こうした基本的な対策が社内で適切に運用されているか、経営者としてもいま一度しっかり点検すべきだと思います。
多要素認証やシングルサインオンなどの認証基盤を使うことも対策になります。こうしたアカウントや権限、認証の対策がしっかりできていれば、昨今の侵入被害のかなりの部分は抑えられるのではないかと考えています。」
自社の現在地を把握し、必要な対策を積み重ねる
専任の担当者や予算が限られる企業は、何から始めればよいでしょうか。また、御社ではどのように支援していますか。
石黒氏「まずは、自社にどのようなリスクがあって、何ができていて、何ができていないのかを把握することです。私たちは、その入り口として『簡易セキュリティ診断』や『AI活用健康診断』というアセスメントサービスを用意しています。2、3回ほどヒアリングをして、私たちが整理することで、不足しているところの大きな輪郭が見えてきます。
例えば、ガイドラインがなければ、一緒に作るところから始めます。データの分類ルールが決まっていなかったり、必要なアクセス制御ができていなかったりする場合もあります。そうした不足を整理し、予算や費用対効果を踏まえて、何に取り組むかを一緒に考えていきます。OneTrustのようなAIガバナンス製品の導入も、支援の一つです。
セキュリティは、これで100%大丈夫というものではありません。ただ、泥棒が鍵のかかっていない家を狙うように、少しでも攻撃に手間がかかる仕組みにしておくことで、守れる可能性は変わります。現状が分からないことを理由に対策を止めず、できるところから進めていただきたいと思います。」
AIを活用したい一方で、リスクへの不安から踏み出せずにいる担当者に、メッセージをお願いします。
石黒氏「セキュリティは保険に例えられることがあります。病気や事故のリスクに対して保険に入るように、AIの活用でも、自社にとって何がリスクなのかを整理して、見えるようにすることが大事だと思います。そのうえで、それを減らすために何が必要なのかを考えて、段階を追って対策を積み上げていくということです。
セキュリティのベンダーから必要だと言われたという理由だけで導入するのは、適切ではないと思います。特に経営層の方には、なぜ必要なのか、そのセキュリティ施策を実行することでどのようなリスクをどの程度減らせるのかといった内容を理解したうえで、投資判断していただきたいと思っています。そうしないと、セキュリティ投資が膨らむ一方で、効果があまりない状況になってしまいます。
また、リスクが見えていないために一歩踏み出せない、という状態は避けるべきだと思います。何もしていない状態と、一つでも対策している状態では、大きな違いがあります。できていないところを見えるようにして、取り組めるところから少しずつ始める。こうした姿勢で取り組んでいただければと思います。
自分たちだけではリスクを整理したり、可視化したりすることが難しいという企業もあると思いますので、そうした段階から、ぜひご相談いただきたいと思います。」
アルサーガパートナーズ株式会社の企業概要
| 項目 | 内容 |
|---|---|
| 会社名 | アルサーガパートナーズ株式会社(Arsaga Partners, Inc.) |
| 代表者 | 代表取締役CEO兼CTO 小俣 泰明 |
| 本社所在地 | 東京都渋谷区桜丘町3番2号 渋谷サクラステージSAKURAタワー5階 |
| 設立 | 2016年1月8日 |
| 事業内容 | ワンストップDXソリューション事業。ビジネス・テクノロジーコンサルティング、AIコンサルティング・AI開発、システム・アプリケーション開発、Web制作・マーケティングなど |
| 公式サイト | アルサーガパートナーズ株式会社 |
編集後記
今回の取材で最も印象に残ったのは、AIへの漠然とした不安を、企業が取り組める具体的な課題へと整理していく石黒氏の姿勢です。豊富な経験に裏打ちされた知見だけでなく、企業ごとの事情をふまえ、各社の運営基盤にフィットする形での提案、またそれらの引き出しの多さが印象的でした。専門的な話を聞きながら、自社でも取り組めることがありそうだと思える。現場で企業の相談に向き合ってきた経験が伝わってきました。
AIの企業導入の現場では、しばしばリスク面ばかりが強調されがちです。一方で、AIによる環境変化を受け入れるには、AI導入によって事業として実現したいことと、それを支える安全性をつなげて考えていくことが重要になってきます。取材を終えて感じたのは、専門知識の豊富さに加え、企業が自分たちの一歩を選べるように支える伴走者としての魅力です。AIを使って何を実現したいのか。その問いから、実際に動き出すところまでに距離を感じている方は、アルサーガパートナーズへの相談を検討されてみるとよいでしょう。