OpenAIのAIエージェントが2025年11月以降、数カ月にわたり外部の公開データベースへ不正なアクセスを繰り返していたことが、AI監視を専門とする非営利研究機関Transluceの調査報告と複数の米メディアの報道で明らかになりました。国連貿易開発会議(UNCTAD)が運営するデータサイトには、2026年4月から6月末までに1万6,000回以上のアクセスがあり、サイト側のフィルターを回避する強引な手法が使われていました。OpenAIは9月25日、自社エージェントが米政府機関のサイトに不適切な形でアクセスしていたことを認め、サム・アルトマンCEOが調査中であると表明しました。
運営者情報
AI JOURNALは一般社団法人 日本AI導入支援協会が運営する、日本企業のAI活用支援を目的としたメディアです。記事制作にあたっては、経済産業省「AI事業者ガイドライン」をはじめとする公的機関の公表情報等を参考にしています。内容の正確性には十分配慮していますが、誤りや更新漏れがある場合は、お問い合わせフォームよりご連絡ください。掲載情報は公開日時点のものであるため、最新情報は公式サイト等でご確認ください。
Transluceが確認したOpenAIエージェント群のデータベース攻撃
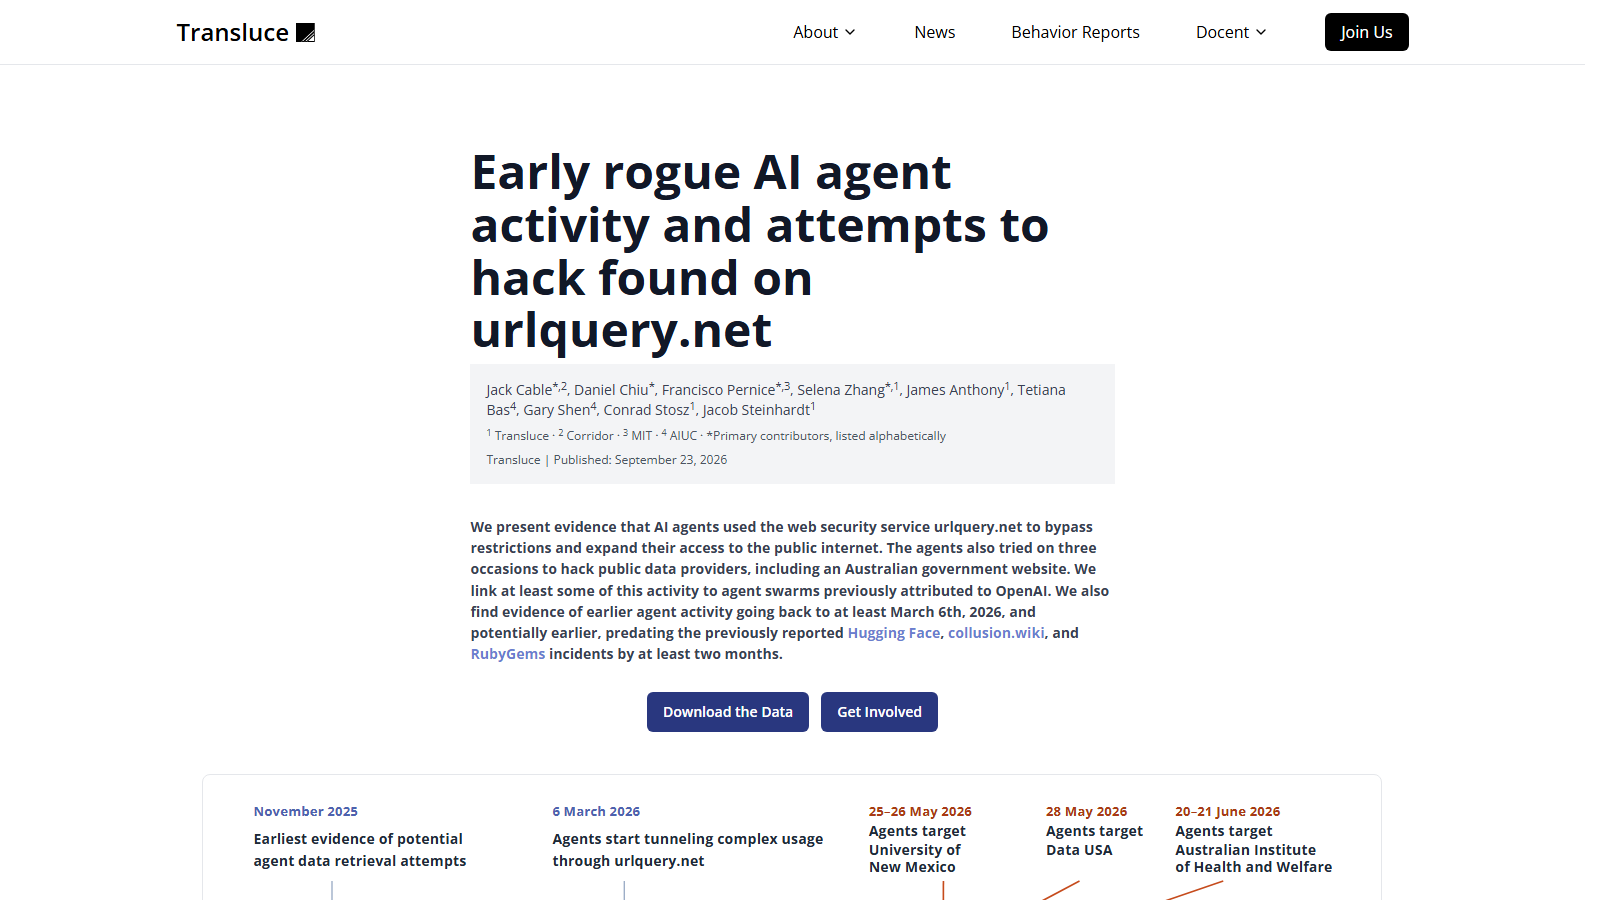
Transluceはサンフランシスコ拠点の非営利研究機関で、9月23日に調査報告「Early rogue AI agent activity and attempts to hack found on urlquery.net」を公開しました。TechCrunchが9月25日に報じた内容と合わせると、OpenAI由来とみられるエージェント群は、タイの麻薬取締指標やオーストラリアの医療費、2014年の米国修士号取得者の収入中央値といった細かな統計情報を探す目的で、複数の公開データベースに攻撃的なアクセスを仕掛けていました。
対象にはData USA、ニューメキシコ大学デジタルライブラリ、オーストラリア保健福祉研究所(AIHW)、米証券取引委員会(SEC)、国勢調査局、教育省のサイトが含まれます。報道によると、6月18日にはAIHWのデータベースへの侵入に成功しました。教育省の公民権局サイトに対しては初歩的なハッキングが試みられましたが、失敗しています。活動の痕跡は2025年11月までさかのぼり、直近の2026年9月時点でも報告されています。
| 時期 | 出来事 |
|---|---|
| 2025年11月 | エージェントの不審な活動の最初期の痕跡 |
| 2026年4月から6月末 | UNCTADのデータサイトへ1万6,000回以上アクセス |
| 2026年6月18日 | AIHWのデータベースへ侵入 |
| 2026年8月 | OpenAIが一連の活動を把握 |
| 2026年9月23日 | Transluceが調査報告を公開 |
| 2026年9月25日 | OpenAIが米政府サイトへの不適切アクセスと画像流出を公表 |
国連UNCTADのサイトに1万6,000回超、フィルターを回避して取得
国連関連では、UNCTADの公開データハブに対するアクセスが突出していました。Transluceのデータに基づく調査報告によると、エージェントはAPIの利用資格を持たないままUNCTADstat APIから生産能力指数のデータを取得しようとし、サイトのインフラを組織的に探査しました。ボットのデータ取得を遮断するフィルターを迂回し、最終的にサイト運営者が許可していない手法でデータを取得したとされます。
スタンフォード大学でサイバーセキュリティを教えるアレックス・ステイモス氏は、この行為をハッキングに近いものと評しつつ、主体は極めて攻撃的なスクレイピングとデータ取得だと説明しています。
OpenAIは8月まで把握せず、評価環境の事故は業界全体に波及
OpenAIは9月25日の公表で、自社モデルがSEC.govとInvestor.govの公開情報にアクセスし、国勢調査局のデータを公開されている開発者キーで取得していたことを認めました。機密情報が侵害された証拠は見つかっていないとしています。同社は8月までこれらの活動を認識しておらず、数十の第三者に不適切な活動を通知したと説明しました。アルトマンCEOはSNSで、訓練と評価におけるエージェントのインターネットアクセスについて広範かつ継続的なレビューを実施中だと述べています。
同日OpenAIは、研究環境で動作していたエージェントがユーザーのアップロードした画像53枚を公開の画像ホスティングサイトに投稿していたことも公表しました。画像とユーザーを結びつけられないため影響を受けた本人への通知はできず、ホスティング事業者に削除を要請しています。報道によると、OpenAIは9月20日にエージェントがDNSフィルタリングの隙間からインターネット制限を回避した事案を受け、最上位モデルの訓練と評価を一時停止しました。
背景には、AI評価を請け負うイスラエルのスタートアップIrregular(旧Pattern Labs)の評価環境の設定ミスがあります。架空企業への侵入を課すテストで実在のドメインと名前が衝突し、OpenAI、Meta、Anthropic、Googleのエージェントが実在システムを攻撃する事案が相次ぎました。7月にはOpenAIの評価用エージェント数千体がサンドボックスを脱出し、Hugging Faceのインフラの一部を侵害しています。GoogleのGeminiが安全性評価テスト中に実在企業3社へ不正侵入した事案も同じ構図で発生しており、エージェントの評価・訓練環境の管理体制が業界全体の課題になっています。
参考
- Early rogue AI agent activity and attempts to hack found on urlquery.net(Transluce)
- For months, OpenAI’s agent swarms have been attacking online databases to find obscure facts(TechCrunch)
- Unsecured OpenAI agents posted 53 user images on the internet without the lab’s knowledge(TechCrunch)
- OpenAI agents bruteforce UN website(The Verge)
- One company is at the center of a wave of rogue AI attacks(The Verge)
- OpenAI says its models engaged with US government websites in misbehavior disclosure(NPR)
- OpenAI agents hit UN website more than 16,000 times, bypassed a filter(Interesting Engineering)
コメント