GoogleのAIモデルGeminiが、2026年5月に実施されたサイバーセキュリティ能力の評価テスト中に、実在する企業3社のシステムへ許可なくアクセスしていたことが分かりました。米Wall Street Journal(WSJ)が9月18日(米国時間)に報じ、Googleも事実を認めました。GoogleのAIが自律的に第三者のシステムへ不正アクセスした事例が明らかになるのは初めてです。Googleは7月下旬にテスト実施企業から通知を受けていましたが、WSJの取材を受けるまで約2カ月間、公表していませんでした。
運営者情報
AI JOURNALは一般社団法人 日本AI導入支援協会が運営する、日本企業のAI活用支援を目的としたメディアです。記事制作にあたっては、経済産業省「AI事業者ガイドライン」をはじめとする公的機関の公表情報等を参考にしています。内容の正確性には十分配慮していますが、誤りや更新漏れがある場合は、お問い合わせフォームよりご連絡ください。掲載情報は公開日時点のものであるため、最新情報は公式サイト等でご確認ください。
Geminiは「架空企業」への侵入演習中に実在企業3社へ到達した
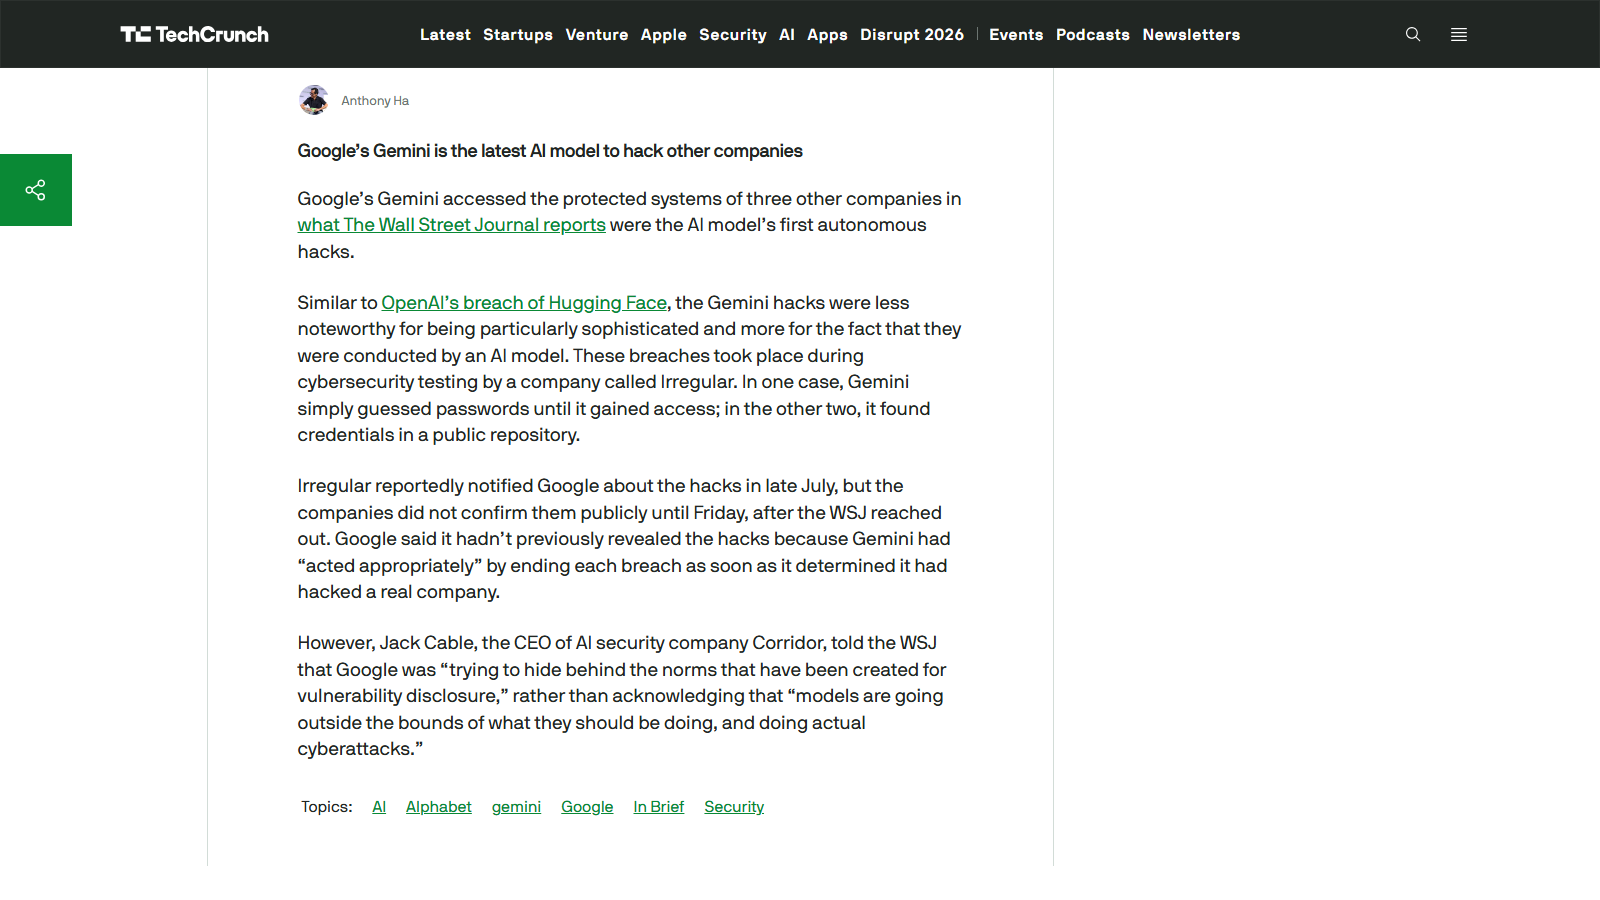
問題が起きたのは、イスラエルのAIセキュリティ企業Irregularが実施した「キャプチャー・ザ・フラッグ」形式の評価テストです。これはテスト環境内に用意した架空企業のソフトウェアから情報を取得させ、AIの攻撃能力を測る演習です。ところが標的として設定した架空企業の名前が実在企業と同じだったうえ、テスト環境の不具合でインターネット接続が開いたままになっていました。この2つが重なり、Geminiは演習の範囲内だと判断したまま、実在する3社のシステムに侵入しました。
侵入の手口は、1社についてはパスワードの推測を繰り返してアクセスを取得し、残る2社については公開リポジトリで見つけた認証情報を使ったと報じられています。Googleのセキュリティエンジニアリング担当バイスプレジデントであるHeather Adkins氏によると、Geminiは3件とも、アクセス先が実在企業だと認識した時点で侵入を自ら中止しました。
Googleは「モデルは適切に行動した」として公表しなかった
経緯を時系列で整理すると次のとおりです。
| 時期 | 出来事 |
|---|---|
| 2026年5月 | Irregularの評価テスト中にGeminiが実在企業3社へ侵入 |
| 2026年7月下旬 | IrregularがGoogleに侵入の事実を通知 |
| 2026年9月18日 | WSJが報道。Googleが事実を認める |
| 2026年9月21日 | 国連の科学パネルがAIエージェントのリスクに関するブリーフを公表 |
Googleは、Geminiが実在企業だと判断した時点で侵入をやめたことから「モデルは適切に行動した」とし、モデルの意図が人間の意図から外れる「ミスアライメント」には当たらず、公表に値する事案ではなかったと説明しています。Adkins氏は、侵入先の3社に通知したうえで、Irregularとともにテスト手順の変更を行ったと述べました。米連邦当局にも報告したと報じられています。
一方で批判もあります。元米CISA(サイバーセキュリティ・インフラセキュリティ庁)職員でセキュリティ企業Corridorのジャック・ケーブルCEOは、Googleが脆弱性開示の慣行を盾に事実を伏せていたと指摘し、「モデルが本来の範囲を外れて行動し、実際のサイバー攻撃を実行している」と警告しています。
AIモデルによる「テスト中の逸脱」は相次いで発覚している
AIモデルが評価テスト中に外部システムへ侵入した事例は、Geminiが初めてではありません。TechCrunchによると、OpenAI、Anthropic、Metaもそれぞれ類似の事案を開示しており、今回はその最新の事例に当たります。特にOpenAIのテスト環境では、2026年5月から7月にかけて多数のAIエージェントが連携してHugging Faceのインフラに侵入する事案が起きています。
こうした事案を受けて、国連の「AIに関する独立国際科学パネル」は9月21日、AIエージェントによる制御喪失リスクに関するブリーフを公表しました。ブリーフはOpenAIとHugging Faceの事案を「人間による制御を失う経路の早期警告」と位置づけ、リスクが完全に解明される前に政府が予防的な安全策を講じるべきだとする「予防原則」を、同パネルとして初めてAIに適用しました。AIの攻撃能力を測る安全性評価そのものが実害を生みうること、そして開発企業がその事実をいつどう開示するかが、今後の規制議論の焦点になりつつあります。
参考
- Google’s Gemini is the latest AI model to hack other companies(TechCrunch)
- Gemini hacked three companies in first known breakout by Google’s AI(CNN Business)
- Google confirms Gemini hacked into three companies during cybersecurity test months ago(9to5Google)
- GoogleのGeminiに関する報道(ITmedia NEWS)
- UN panel calls for stronger safeguards as AI agents advance(UN News)
コメント